比特指纹浏览器确实存在指纹泄露风险,主要体现在技术实现和架构两个层面。用户实测发现,该浏览器在字体、音频、Canvas等关键指纹维度修改不彻底,”虽然软件设置里修改了,但是实际上还能被检测出来”,导致多个社交账号和PayPal账号一次性被封。该用户特别指出,在同类工具中被检测出的可识别项,这个浏览器是最多的。
比特指纹浏览器的指纹伪装技术会导致指纹泄露吗?
了解指纹伪装技术的原理与局限
- 比特指纹浏览器的指纹伪装技术是通过修改Chromium内核实现的:该技术为每个浏览器实例生成独特的指纹信息,包括Canvas哈希值、音频指纹等,并通过动态调整模拟真实设备波动。指纹伪装本身是一种混淆技术,目的是防止网站读取真实设备信息,但技术实现的质量决定其是否会被平台检测到伪装痕迹。
- 指纹伪装并非绝对可靠,技术参数配置不当仍可能被检测:比特指纹浏览器的动态参数调控功能可自动匹配IP对应的时区与语言,随机化字体列表、Canvas指纹等。但用户需注意,即使使用指纹浏览器,若指纹参数不一致(如User-Agent与内核版本不匹配)、IP与硬件信息不匹配、WebRTC泄露真实IP等问题未被正确处理,指纹伪装仍可能被平台识破。
- 指纹伪装无法完全消除平台通过多维度关联判断用户的风险:平台可能综合考虑IP地址、操作习惯、设备特征等多种因素进行用户识别,而非仅依赖单一的指纹参数。用户需要配合定期更换IP、模拟多样化的在线行为模式等综合防护手段。
了解指纹伪装技术实际表现的争议
- 官方宣称其指纹隔离技术可实现真实物理环境模拟:比特指纹浏览器宣称可真实模拟普通指纹、基本指纹、高级指纹、硬件指纹和综合指纹五大类参数,每个窗口的Cookie、本地存储和缓存文件完全隔离,浏览器配置文件之间不能相互泄露信息。
- 指纹伪装技术是否能完全防止泄露取决于多个因素:包括指纹参数配置是否逻辑自洽、代理IP是否纯净、WebRTC等潜在泄露点是否被妥善屏蔽。此外,指纹浏览器虽能改变或隐藏设备信息,但若用户的操作行为不符合真实用户习惯,平台仍可能通过其他维度识别用户。
比特指纹浏览器的中心化架构会带来指纹泄露风险吗?
了解中心化架构的安全隐患
- 中心化架构意味着用户数据可能被集中存储于厂商服务器:比特指纹浏览器采用云计算技术,用户指纹数据经过加密后上传到云端服务器进行处理和验证。虽然这为用户提供了跨设备同步的便利,但也意味着用户的指纹配置、Cookie等敏感数据会传输至厂商服务器。
- 2023年比特指纹浏览器曾因服务器缓存被入侵导致用户数据泄露:2023年8月,比特指纹浏览器因服务端缓存数据遭黑客入侵,导致用户加密货币私钥外泄,超3000个钱包遭到资产损失。黑客系通过入侵服务器获取扩展缓存数据,再通过“撞库”或暴力破解钱包密码,进而掌握钱包控制权。
- 中心化架构的安全风险还包括厂商内部人员作恶的可能:安全分析指出,中心化不开源的工具存在“有能力作恶”和“有动机作恶”的双重风险。用户将指纹数据和扩展数据交予第三方平台保管,面临潜在的内部安全风险。
了解中心化风险的具体案例与启示
- “扩展数据同步”功能被证实是泄露的直接通道:用户如果开启了“扩展数据同步”功能,浏览器环境中扩展的数据(包括钱包插件数据)会被上传到厂商云端。黑客正是通过入侵服务器获取了这些扩展缓存数据,才得以进行后续的破解操作。
- 类似安全事件在同类型工具中并不罕见:2025年1月,同类指纹浏览器Ads Power因服务器被入侵导致超过20,000个地址、近500万美元资产被盗。安全事件暴露出中心化指纹浏览器的共性风险:一旦厂商服务器被攻破,所有用户数据都可能面临威胁。
- 事件后比特指纹浏览器的改进措施:官方表示已报案并联系MetaMask冻结黑客钱包,并建立了信息安全管理制度。但用户在选择此类工具时仍需评估自身数据对厂商服务器安全能力的依赖程度。
比特指纹浏览器的指纹数据是如何存储的?
本地存储与云端同步的双重模式
- 指纹数据主要在本地设备加密存储:用户的环境配置、指纹参数和Cookie数据在本地以加密形式存储,非授权进程无法直接读取。每个窗口的本地存储目录相互独立,不同窗口的数据互不访问、互不干扰。
- 开启同步功能后,指纹数据会加密传输至云端:比特指纹浏览器基于云计算技术,用户指纹数据可以经过加密后上传到云端服务器进行处理和验证。这种云端同步机制支持跨设备使用,但同时也引入了中心化存储的安全隐患。
- 云端同步数据若被攻破则面临泄露风险:2023年安全事件显示,虽然传输过程进行了加密,但如果厂商服务器本身被入侵,加密数据仍可能被攻击者获取。用户应评估自身指纹数据对云端同步功能的依赖程度。
扩展数据同步的特殊风险
- “扩展数据同步”功能是2023年泄露事件的关键环节:黑客入侵服务器后,获取的是用户的“扩展缓存数据”,即浏览器扩展(如MetaMask钱包插件)的本地备份数据。攻击者获取这些数据后,再通过“撞库”或暴力破解钱包密码,最终掌握钱包控制权。
- 关闭扩展数据同步可降低中心化风险:如果用户不希望将扩展数据上传至厂商云端,可选择关闭“扩展数据同步”功能。这样,即使厂商服务器被入侵,攻击者也无法获取用户的扩展缓存数据。
- 用户指纹数据在本地设备上即使被盗,加密存储可提供一定保护:比特指纹浏览器采用加密技术保护本地存储数据,确保即使设备被盗或丢失,指纹信息也不会直接泄露。但加密强度取决于具体实现,用户仍需对设备安全保持警惕。
比特指纹浏览器的指纹隔离技术能否防止泄露?
指纹隔离技术的实现原理
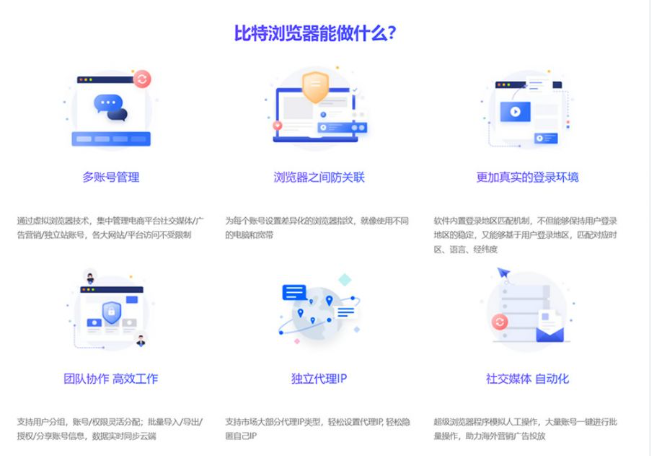
- 指纹隔离技术通过独立配置文件实现环境分离:比特指纹浏览器的指纹隔离技术通过为每个账号创建独立的虚拟浏览器环境,使每个环境拥有独立的指纹配置、Cookie存储和本地数据目录。不同窗口的指纹信息完全隔离,平台无法跨环境追踪用户活动。
- 沙盒隔离技术确保指纹数据在运行时互不干扰:比特指纹浏览器采用沙盒技术为每个账号创建独立环境,浏览器进程与其他系统进程隔离。在沙盒环境中,每个窗口的Cookie与本地存储完全隔离,浏览器无法访问全局Cookie文件,只能访问自身创建的临时Cookie文件。
- 指纹隔离技术有效防止平台通过设备信息识别关联:每个窗口拥有独立的Canvas哈希值、音频指纹等指标,不同窗口的指纹信息完全隔离,平台无法将多个账号关联到同一用户。指纹隔离技术为多账号安全运营提供了基础保障。
指纹隔离技术的防护能力与局限
- 指纹隔离技术可防止网站跨环境追踪用户:由于每个窗口拥有独立的指纹配置,网站无法通过设备信息将不同窗口中的账号关联到同一用户。这有效保护了用户在多个账号间的隐私隔离,防止因设备信息关联导致账号被封。
- 指纹隔离技术的防护效果取决于指纹配置的完整性:如果指纹参数配置不完整(例如未修改Canvas指纹或WebGL指纹),平台仍可能通过这些未修改的参数识别关联。用户需确保指纹配置覆盖所有关键参数,并配合独立代理IP形成完整的隔离方案。
- 指纹隔离技术无法防止中心化架构下的数据泄露:指纹隔离技术解决的是设备层面的关联识别问题,但无法防止因厂商服务器被入侵导致的数据泄露。用户需关注产品的整体安全架构,而非仅依赖指纹隔离功能。
比特指纹浏览器的Cookie和缓存隔离能防止指纹关联吗?
Cookie隔离的防关联原理
- 每个窗口的Cookie信息完全独立存储:比特指纹浏览器的每个窗口相当于独立设备,Cookie信息各自独立,彼此互不影响互不关联。不同浏览器窗口的Cookie信息不会保存在同一个文件夹中,每个窗口采用独立的文件保存Cookie,确保即使一个窗口的Cookie被泄露,其他窗口的账号信息仍然安全。
- Cookie隔离防止跨账号数据交叉泄露:比特指纹浏览器能够隔离不同用户账户的Cookie信息,确保每个账户拥有独立的Cookie数据。这样即使在同一台电脑上登录多个账户,也不会因为Cookie的相互干扰而导致账号关联,有效防止平台通过Cookie建立账号间的关联。
- 支持Cookie批量管理方便多账号运营:比特指纹浏览器支持Cookie信息的批量导入和导出,允许用户单独修改每个浏览器窗口的Cookie属性。用户可通过“环境管理”页面查看所有账号状态,支持批量导出或导入Cookie数据。
Cookie隔离的防护效果与注意事项
- Cookie隔离有效防止平台通过本地存储数据建立关联:平台通过读取Cookie、缓存等本地存储数据追踪用户行为,不同窗口的Cookie隔离确保了各账号的登录凭证和偏好设置不会交叉泄露,从本地数据层面切断关联识别的依据。
- Cookie隔离需与指纹隔离和代理IP隔离协同工作:单纯的Cookie隔离无法完全防止关联,需同时确保每个窗口使用不同的IP地址和独立指纹配置。比特浏览器默认已实现三层隔离机制,形成“一账号、一指纹、一Cookie、一IP”的完整隔离方案。
- Cookie隔离无法防止Cookie本身被服务器端关联:如果多个账号在相同IP下操作,即使Cookie隔离,平台仍可通过IP地址关联账号。因此,用户需为每个窗口绑定独立的代理IP,确保Cookie隔离与IP隔离协同工作。
如何识别比特指纹浏览器的指纹是否已泄露?
选择安全架构完善的产品
- 优先选择有安全认证的指纹浏览器:关注厂商是否具备ISO27001信息安全认证、客户端是否实现进程/内存/网络三层隔离、本地数据是否默认加密存储。比特浏览器持有ISO27001信息安全认证及高新技术企业认证,企业客户年续约率89.7%,但用户仍需自行评估风险。
- 从唯一官网获取正版软件:务必通过唯一官网https://bitbvsrowaser-apps.com/下载正版比特浏览器,避免从第三方下载站或仿冒网站下载。正版下载需通过验证码验证,警惕未经验证即开始下载的网站。开启360核晶防护或火绒恶意行为拦截功能可自动屏蔽盗版网站。
- 关注官方安全提醒与版本更新:定期查看比特浏览器官方发布的安全提醒,及时更新软件版本以获取最新安全修复。新版本通常包含性能优化和错误修复,有助于保持防关联效果和系统稳定性。
用户应采取的个人防护措施
- 避免在联网的指纹浏览器中存储加密钱包私钥:2023年安全事件显示,黑客入侵服务器获取扩展缓存数据后通过暴力破解获取钱包控制权。使用硬件钱包(如OneKey、Ledger)可将私钥锁定在加密芯片中,确保私钥永远不和网络连接。当签名环境与网络连接共存于同一内存空间时,再复杂的加密算法也可能被攻破。
- 关闭不必要的云端同步功能:如果用户不需要跨设备同步扩展数据,可在设置中关闭“扩展数据同步”功能,避免扩展缓存数据上传至厂商云端。这样即使厂商服务器被入侵,攻击者也无法获取用户的扩展缓存数据。
- 定期更换代理IP并检测指纹独立性:建议定期通过指纹检测网站验证环境配置是否仍有效,及时更换代理IP。保持IP归属地与指纹参数的时区、语言、地理位置逻辑一致,形成“一账号、一指纹、一Cookie、一IP”的完整隔离方案。
常见问题FAQ
比特指纹浏览器的指纹伪装技术会导致指纹泄露吗?
指纹伪装技术若实现不彻底,可能导致真实指纹被检测:用户实测发现,比特指纹浏览器在字体、音频、Canvas等关键指纹维度的修改并不彻底,“虽然软件设置里修改了,但是实际上还能被检测出来”,导致多个社交账号和PayPal账号“一次性都死了”,被评价为“完全不防关联,死号专用”。该用户特别指出,在同类工具中,比特浏览器被检测出的可识别项是最多的。官方也承认,“阻止指纹识别并不能百分百保证账号不被封禁”,平台可能综合考虑IP地址、操作习惯、设备特征等多种因素。
比特指纹浏览器的中心化架构会带来指纹泄露风险吗?
中心化架构确实存在指纹泄露的隐患:2023年8月,比特指纹浏览器因服务端缓存数据遭黑客入侵,导致用户加密货币私钥外泄,超3000个钱包受到损失,单一用户最高被盗资产高达6万美金。黑客通过入侵服务器获取了用户的扩展缓存数据,再通过“撞库”或暴力破解钱包密码,进而获得钱包权限。2025年1月,同类工具Ads Power也因服务器入侵导致近500万美元被盗,证实了中心化指纹浏览器的共性安全风险。
比特指纹浏览器的指纹数据是如何存储的?
指纹数据主要存储在本地,部分通过云端同步功能上传服务器:比特指纹浏览器采用云计算技术,用户指纹数据并非保存在本地设备,而是经过加密后上传到云端服务器进行处理和验证。但如果开启了“扩展数据同步”功能,浏览器环境的扩展数据(包括钱包插件数据)也会上传到厂商云端,2023年的安全事件正是攻击者入侵服务器获取了这些扩展缓存数据。慢雾安全审计报告指出,部分指纹浏览器提供云同步功能将扩展数据备份到厂商云端,用户的资产安全完全依赖于厂商云端的加密强度。
如何降低指纹浏览器的指纹泄露风险?
选择架构安全的产品并采取多项防护措施:用户应关注厂商是否具备ISO27001信息安全认证、客户端是否实现进程/内存/网络三层隔离、本地数据是否默认加密存储。避免在联网的指纹浏览器中存储加密钱包私钥,使用硬件钱包可将私钥锁定在加密芯片中,确保私钥永远不和网络连接。从唯一官网
www.bitbrowser.cn下载正版,警惕仿冒网站提供的含病毒安装包,并定期通过browserleaks.com等指纹检测网站验证指纹独立性。